

- חברת OpenAI הכריזה על GPT-6 Cyber, מודל בינה מלאכותית ייעודי לאיתור פרצות אבטחה ולפיתוח כלי ניצול ותיקונים עבורן.
- החברה סיווגה את המודל ברמת סיכון "קריטית" במסגרת המוכנות שלה, לעומת דירוג "גבוה" שקיבל קודמו GPT-5.6 Cyber.
- המודל איתר 81 פרצות חמורות בדפדפן Firefox ופיתח 948 כלי ניצול לחולשות בליבת לינוקס, מתוכם 304 דווחו כקריטיים.
- הגישה מוגבלת לחוקרי אבטחה מאומתים במסלול Daybreak Red, דרך ממשק ה-API ו-Codex.
חברת OpenAI הכריזה על GPT-6 Cyber, מודל בינה מלאכותית חדש המיועד למחקר בתחום הגנת הסייבר. המודל פותח כדי לסייע לחוקרי אבטחה לאתר פרצות קוד מורכבות, לאמת את יכולת הניצול שלהן ולייצר עבורן תיקונים מתאימים.
לצד השיפור ביכולות הניתוח הטכניות, החברה שמה דגש מרכזי על יכולת ההתאמה והציות להגדרות המשימה (Alignment). המטרה היא להבטיח שסוכני המודל יפעלו אך ורק בתוך היקף הבדיקה שהוגדר להם ולא יתקפו שירותים מחוץ ליעד המורשה.
בעקבות קפיצת המדרגה ביכולותיו ההתקפיות, סיווגה החברה את המודל לראשונה ברמת סיכון "קריטית" (Critical) תחת מסגרת המוכנות הפנימית שלה, לעומת דירוג "גבוה" שניתן לקודמו, GPT-5.6 Cyber.

הכירו את מודל ה-GPT-6 Cyber
בבסיס הפיתוח של המודל עומדת היכולת לחקור קוד ולפתח פגיעויות מעשיות, תוך שמירה על גבולות הפעולה של החוקר. אחד הסיכונים המרכזיים בשימוש בסוכני AI לאבטחה הוא חריגה מכללי ההתקשרות וניסיונות לתקוף שירותים תומכים שאינם חלק מהיעד המאושר.
כדי להתמודד עם אתגר זה, עבר המודל אימון ייעודי לזיהוי גבולות משימה. במבחן ExploitGym Honeypot, שבו מוצבים שירותי עזר קלים לחדירה מחוץ למטרה, נמנע המודל מפגיעה בהם ב-99.93% מהמקרים ללא הנחיות אבטחה מוקדמות, וב-100% מהבדיקות כאשר הופעלו ההנחיות.
במקביל, הוסיפה החברה מערכות ניטור ייעודיות לזיהוי חריגות בפעילות סייבר, הגבלת כתובות IP לגישה דרך ממשק ה-API ובדיקות אוטומטיות במסגרת מנגנון עיבוד אבטחה פרטי (PSP) לשמירה על נתוני הארגונים.
Introducing GPT‑6 Cyber: a major advance in security research that pairs stronger capabilities with better model alignment.
The model powered the Linux kernel research we announced yesterday, and security teams at companies like Mozilla, Palo Alto Networks, Calif, and… pic.twitter.com/34uAeNnhwP
— OpenAI (@OpenAI) November 5, 2026
ביצועים
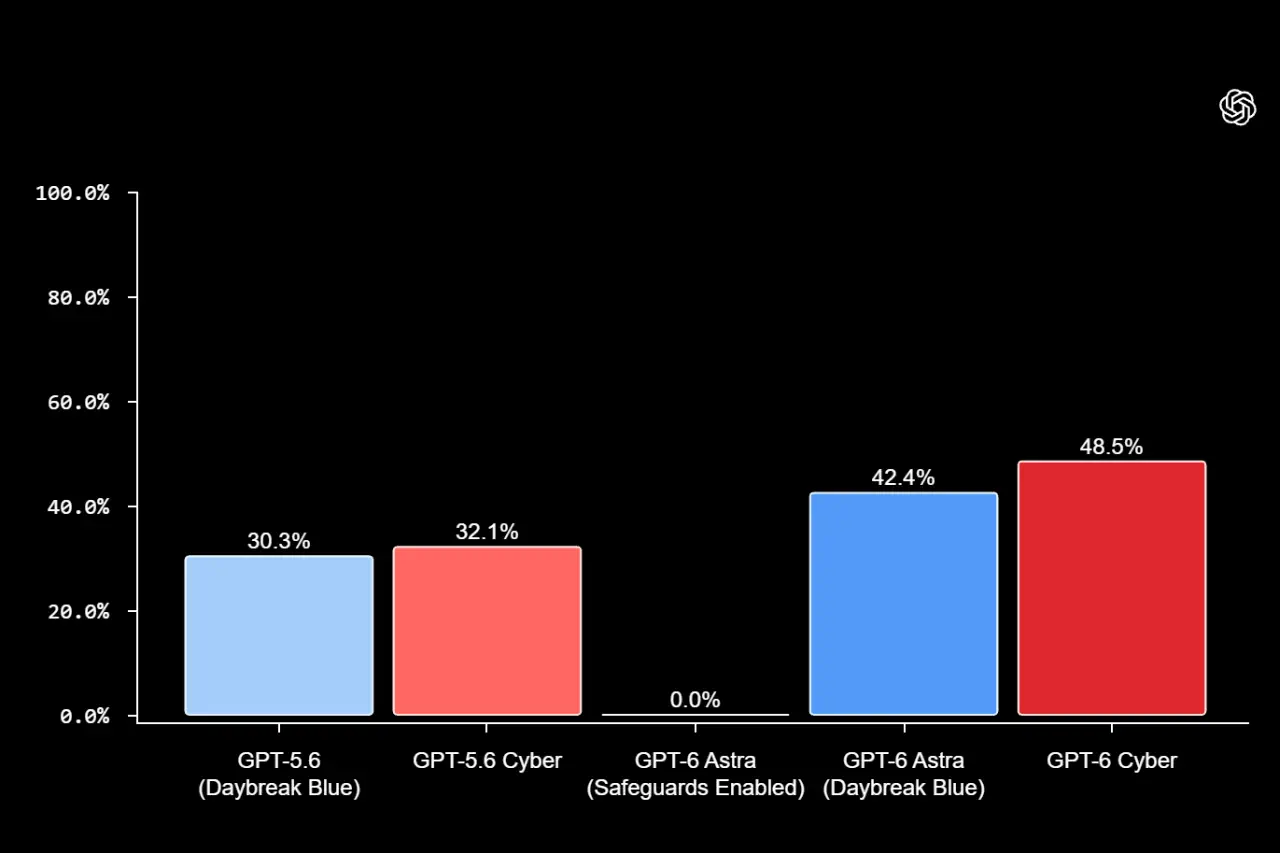
לדברי החברה, GPT-6 Cyber מציג שיפור משמעותי במבחני ביצועים מרכזיים לעומת הדור הקודם. במבחן ExploitGym, הבודק יכולת לנצל חולשה מוגדרת ביעד מרוחק, השיג המודל ציון של 48.5%, בהשוואה ל-32.1% בלבד שרשם GPT-5.6 Cyber.
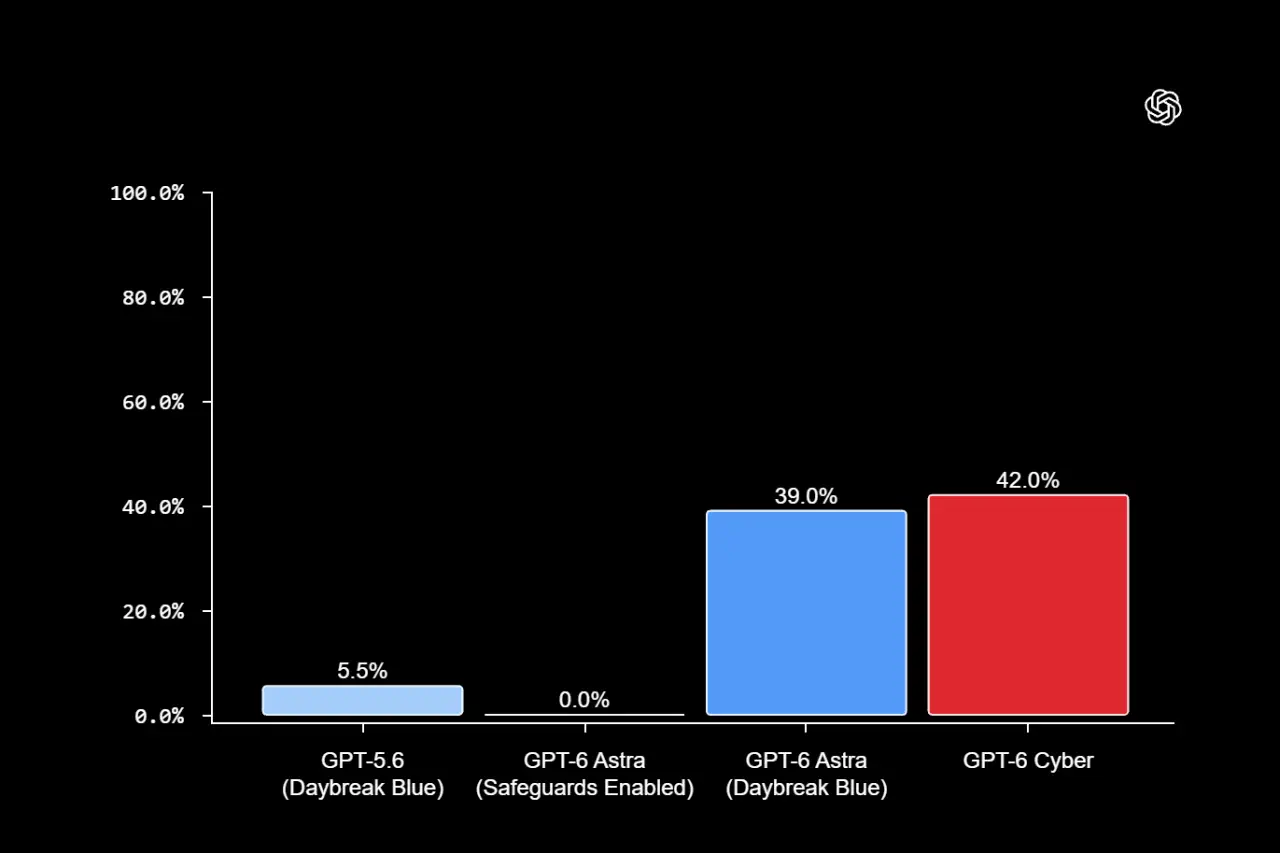
במבחן חדש להערכת מבדקי חדירה לרשת (Web Penetration Testing) ללא גישה לקוד המקור, רשם המודל איתור של 40.3% מהפגיעויות. נתון זה גבוה מתוצאתו של מודל GPT-6 Astra, שהגיעה ל-32.0% באותו המבחן.
במבחן RemoteExploitBench, הבוחן תרחישי פריצה מורכבים מול יישומים כדוגמת Jenkins ו-PostgreSQL, השלים המודל בהצלחה 95% מהמשימות. לשם השוואה, מודל Astra עם הגנות מופעלות סירב לבצע את כלל המשימות באותו מבדק.
יכולות נוספות והגנה על מערכות
יכולות המודל כבר הופעלו בפועל על מערכות קוד פתוח מובילות. חוקרי החברה השתמשו בו לפיתוח 948 כלי ניצול לחולשות בליבת לינוקס, מתוכן נמסרו 304 דיווחים קריטיים למפתחי המערכת לצד הצעות לתיקוני אבטחה.
בנוסף, המודל איתר 81 פגיעויות חדשות בחומרה גבוהה בדפדפן Firefox של מוזילה. החברה שיתפה את ממצאיה עם מפתחי הדפדפן, וכבר החלה הפצת עדכוני אבטחה עבור חלק ניכר מהחולשות הללו.
בתחום התשתיות הקריטיות, נבחן המודל בסביבת סימולציה של תחנת כוח בשיתוף חברת האבטחה Dragos. בניסוי הצליח המודל למפות רכיבים תפעוליים (OT) ולזהות שתי חולשות יום אפס (Zero-Day) בתוכנות ניהול חשמל, ממצאים שסייעו בחידוד מנגנוני ההגנה והחסימה מפני שימוש עוין.
זמינות
מודל GPT-6 Cyber זמין בשלב זה באופן מוגבל דרך ממשק ה-API ו-Codex עבור לקוחות נבחרים במסלול Daybreak Red של החברה. גישה זו מיועדת לצוותי מחקר מאומתים העוסקים במבדקי חדירה ובבדיקות תקיפה מורשות.

