

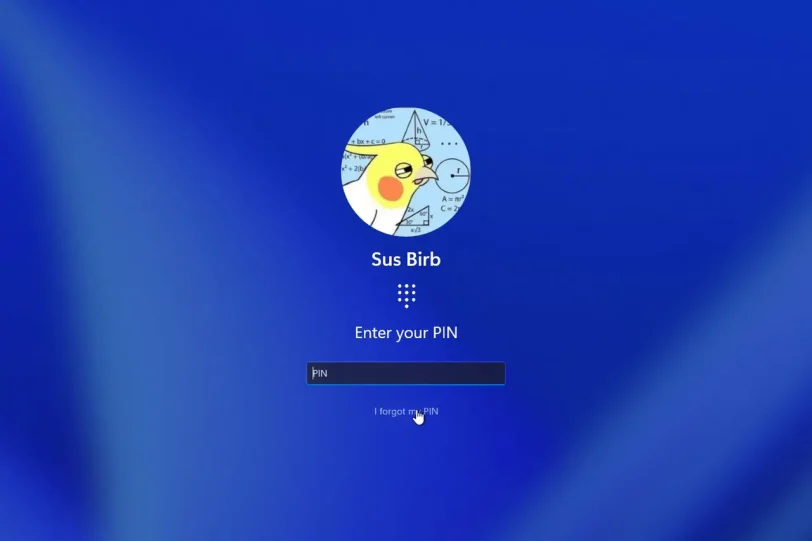
- חוקר אבטחה חשף טכניקת מעקף ברמת יום-אפס בשם FastUnlock, המאפשרת להפעיל יישומים ממסך הנעילה של מחשבי ווינדוס.
- המעקף מנצל את כלי הנגישות Narrator ("קורא מסך") בעת שחזור חשבון ומאפשר הרצת פקודות בחשבון מוגבל ללא הרשאות מנהל.
- הצפנת BitLocker הפועלת עם שבב TPM אינה חוסמת את המעקף, משום שהכונן מפוענח אוטומטית בהגעה למסך הנעילה.
- חברת מיקרוסופט טרם שחררה עדכון מתקן, וההגנה מתבססת כעת על מניעת גישה פיזית והפעלת קוד PIN לפני עליית המערכת.
טכניקת מעקף חדשה ברמת יום-אפס (Zero-Day) בשם FastUnlock מאפשרת לאדם בעל גישה פיזית למחשב ווינדוס נעול להפעיל יישומים וקוד ללא צורך בהתחברות. הפרצה לא מעניקה הרשאות מנהל מערכת (Administrator), אלא גישה מוגבלת תחת חשבון משתמש המזוהה כ-WSIAccount, שבו ווינדוס משתמשת להפעלת מסך הנעילה.
השיטה פורסמה על ידי חוקר האבטחה המכונה MSNightmare (או Nightmare Eclipse), ונבדקה ואושרה על ידי חברת אבטחת המידע ThreatLocker. נכון לעת זו, מיקרוסופט טרם שחררה עדכון שמתקן את הפרצה, ואין עדות לשימוש בשיטה זו במסגרת תקיפות פעילות.
כיצד פועל מעקף FastUnlock
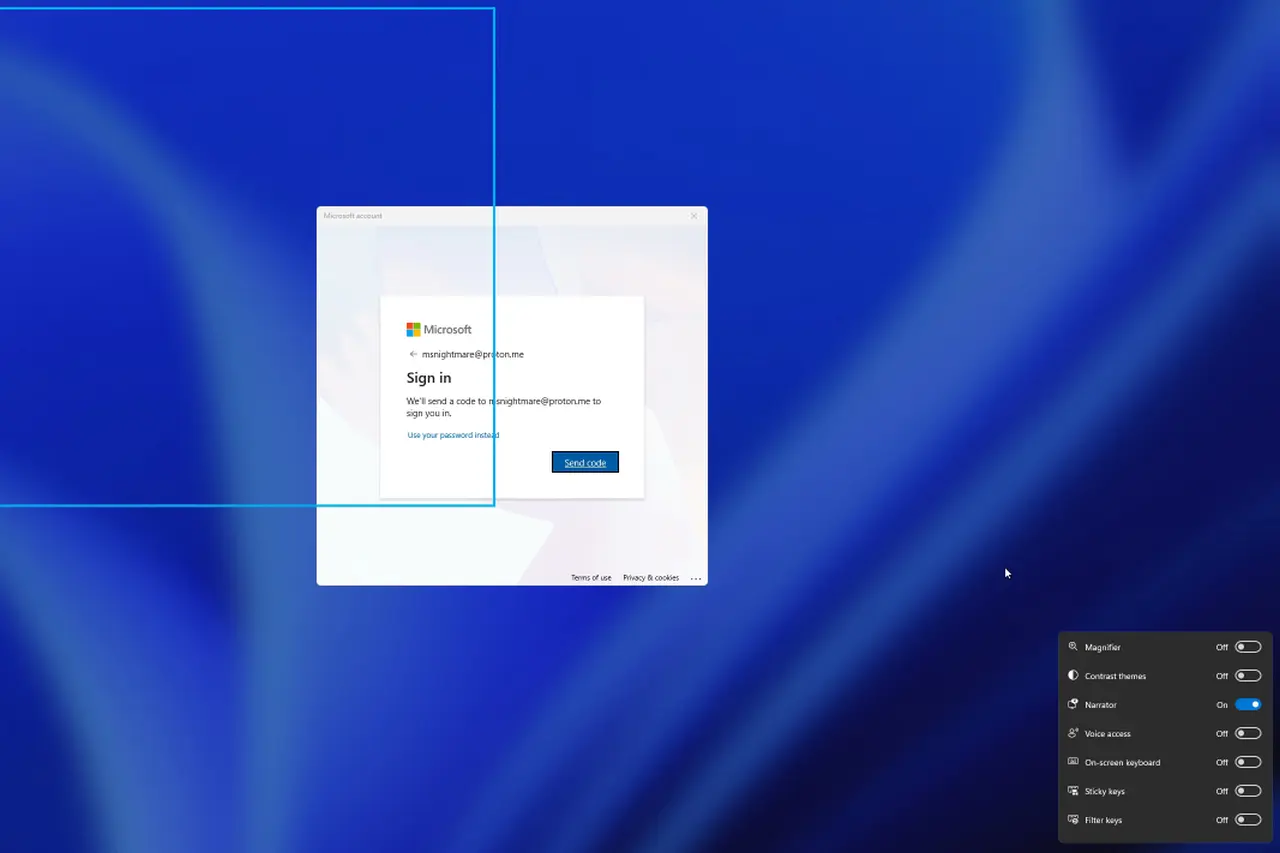
הטכניקה דורשת גישה פיזית למחשב וקיומו של חשבון מקוון של מיקרוסופט הנגיש מתפריט שחזור החשבון במסך הנעילה. בעת בחירה באפשרות איפוס סיסמה או PIN, המשתמש מפעיל את כלי הנגישות המובנה Narrator (קורא מסך).
לדברי החוקר, ממשק המשתמש המעודכן של Narrator ב-Windows 11 לא חוסם את פתיחת החלון ברקע תחת הרשאות מסך הנעילה.
באמצעות החזקת מקש ה-Caps Lock ושימוש במקשי החצים, התוקף יכול לנווט אל חלון ההגדרות, להגיע לתפריט ההפעלה האוטומטית (AutoPlay), ולגרום למערכת לפתוח סייר קבצים או להריץ קובץ מכונן USB חיצוני.
ההשפעה על מחשבים עם הצפנת BitLocker
במחשבים רבים שבהם מופעלת הצפנת BitLocker, פתיחת הכונן מתבצעת באופן אוטומטי בעת עליית המחשב באמצעות שבב האבטחה TPM. במצב זה, כאשר המערכת מגיעה למסך הנעילה, תוכן הכונן כבר מפוענח וזמין לפעולה.
שיטת FastUnlock אינה מפצחת את מפתח ההצפנה ואינה שוברת את אלגוריתם האבטחה. היא פועלת על מחשב שהכונן שלו כבר נפתח בצורה תקינה על ידי המערכת, ומנצלת את היכולת להריץ תוכנות תחת מסך הנעילה הפעיל.
צעדי הגנה וצמצום סיכונים
מאחר שעדיין אין טלאי אבטחה רשמי, מומחי אבטחה ממליצים למנוע גישה פיזית של גורמים בלתי מורשים למחשבים ניידים ולעמדות קצה. אבטחה פיזית מונעת את תנאי הסף הנדרש להפעלת המעקף.
בנוסף, מומלץ להגדיר קוד PIN בהפעלת המחשב (Pre-boot PIN) כחלק ממנגנון BitLocker. הגדרה זו מונעת את פענוח הכונן לפני הזנת הקוד, ומגינה על מחשבים כבויים או כאלה שנמצאים במצב שינה עמוקה (Hibernate).
עם זאת, היא לא מגינה על מחשב נעול או על מחשב במצב שינה רגיל (Sleep), שבהם הכונן כבר מפוענח. לכן כדאי לכבות את המחשב כשמשאירים אותו בלי השגחה.
האפשרות זמינה רק בגרסאות Pro, Enterprise ו-Education של Windows 11. מפעילים במדיניות הקבוצתית את ההגדרה "דרוש אימות נוסף בעת ההפעלה" (Require additional authentication at startup), ולאחר מכן מגדירים את הקוד בניהול BitLocker, תחת שינוי אופן פתיחת הכונן בהפעלה (Change how drive is unlocked at startup).
ב-Windows 11 Home אין אפשרות להגדיר PIN לפני עליית המערכת. השיטה דורשת חשבון מיקרוסופט מקוון, ולכן מי שמשתמש בחשבון מקומי בלבד לא עומד בתנאי הסף שלה. מי שעובר לחשבון מקומי צריך לשמור לפני כן את מפתח השחזור של BitLocker, ויאבד את הסנכרון וההתחברות האוטומטית לשירותי מיקרוסופט.
הדגמת FastUnlock:

