


נקודות עיקריות
- אפל שילבה ב-iOS 27 וב-iPadOS 27 מנגנון אבטחה חדש בשם Impersonation Risk Detection.
- הפיצ'ר מנתח דפוסי שימוש במכשיר בזמן אמת כדי לזהות הונאות התחזות והנדסה חברתית.
- המערכת מעבירה לאפליקציות תומכות רמת סיכון בלבד, ללא גישה לנתונים הגולמיים שהובילו לקביעה.
- התכונה כבויה כברירת מחדל, ושינוי ההגדרות עשוי לדרוש עד 24 שעות כדי להיכנס לתוקף.
אפל (Apple) שילבה במערכות ההפעלה iOS 27 ו-iPadOS 27 תכונת אבטחה חדשה בשם Impersonation Risk Detection ("זיהוי סיכוני התחזות"), שנועדה להתמודד עם הונאות, התחזות והנדסה חברתית (Social Engineering).
המנגנון פועל בזמן אמת במטרה להגן על משתמשים שמופעל עליהם לחץ מצד גורמים עוינים להעביר כספים או לחשוף פרטים רגישים.
לפי אפל, שיטות אבטחה מסורתיות דוגמת אימות דו-שלבי אינן מספקות תמיד מענה מול תרמיות מסוג זה, שכן הפעולה מתבצעת ישירות על ידי המשתמש לאחר שהוטעה לחשוב שהוא מתקשר מול גוף לגיטימי כמו בנק או מוסד ממשלתי.
התכונה החדשה פועלת כדי לזהות אינדיקציות לכך שהמשתמש נמצא תחת מתקפה פעילה בעת ביצוע פעולות רגישות.

כיצד פועל מנגנון Impersonation Risk Detection
בזמן שימוש באפליקציה תומכת, המערכת מאפשרת לאפליקציה לבקש הערכת סיכון כאשר המשתמש מבצע פעולה ברמת סיכון גבוהה, כגון העברת תשלום או שינוי הגדרות אבטחה קריטיות כמו סיסמת החשבון.
הניתוח מתבצע כולו ישירות על גבי המכשיר, ומבוסס על דפוסי אינטראקציה, תזמון, הקשר ונתוני חיישנים בסיסיים, לצד מידע אודות חשבון Apple Account של המשתמש.
אפל מדגישה כי היא לא מקבלת לידיה את המידע ששימש לקביעת רמת הסיכון, וכי המערכת אינה סורקת את התוכן של הודעות דוא"ל, תמונות או הודעות טקסט.
על בסיס הניתוח, המערכת מפיקה ומעבירה לאפליקציה רמת סיכון בלבד:
- לא ידוע (Unknown): לא זוהו עדויות לפעילות חשודה (הגדרה שאינה מהווה אישור לכך שהפעולה בטוחה באופן מוחלט).
- בינוני (Medium): זוהו סימנים מסוימים לפעילות חשודה.
- גבוהה (High): זוהו עדויות מובהקות לפעילות חשודה.
האפליקציה מקבלת את דירוג הסיכון בלבד, ללא המידע ששימש להפקתו, וקובעת באופן עצמאי כיצד לפעול.
בין הצעדים שהאפליקציה עשויה לנקוט: הצגת אזהרה ממוקדת על הונאות, עיכוב ביצוע הפעולה או דרישה לאימות זהות נוסף. אפל אינה שולטת בפעולה שבוחרת האפליקציה להפעיל.
כיצד להפעיל את ההגדרה
תכונת Impersonation Risk Detection כבויה כברירת מחדל וזמינה באפליקציות תומכות בלבד, כאשר בשלב זה אפל טרם פרסמה רשימה רשמית של האפליקציות התומכות במנגנון.
בפועל, המשמעות עבור משתמשים בישראל תלויה בבנקים ובאפליקציות התשלום המקומיות: כל עוד הם לא יטמיעו את הממשק החדש, הפעלת ההגדרה לא תספק הגנה בפעולות שבהן הונאות התחזות נפוצות במיוחד.
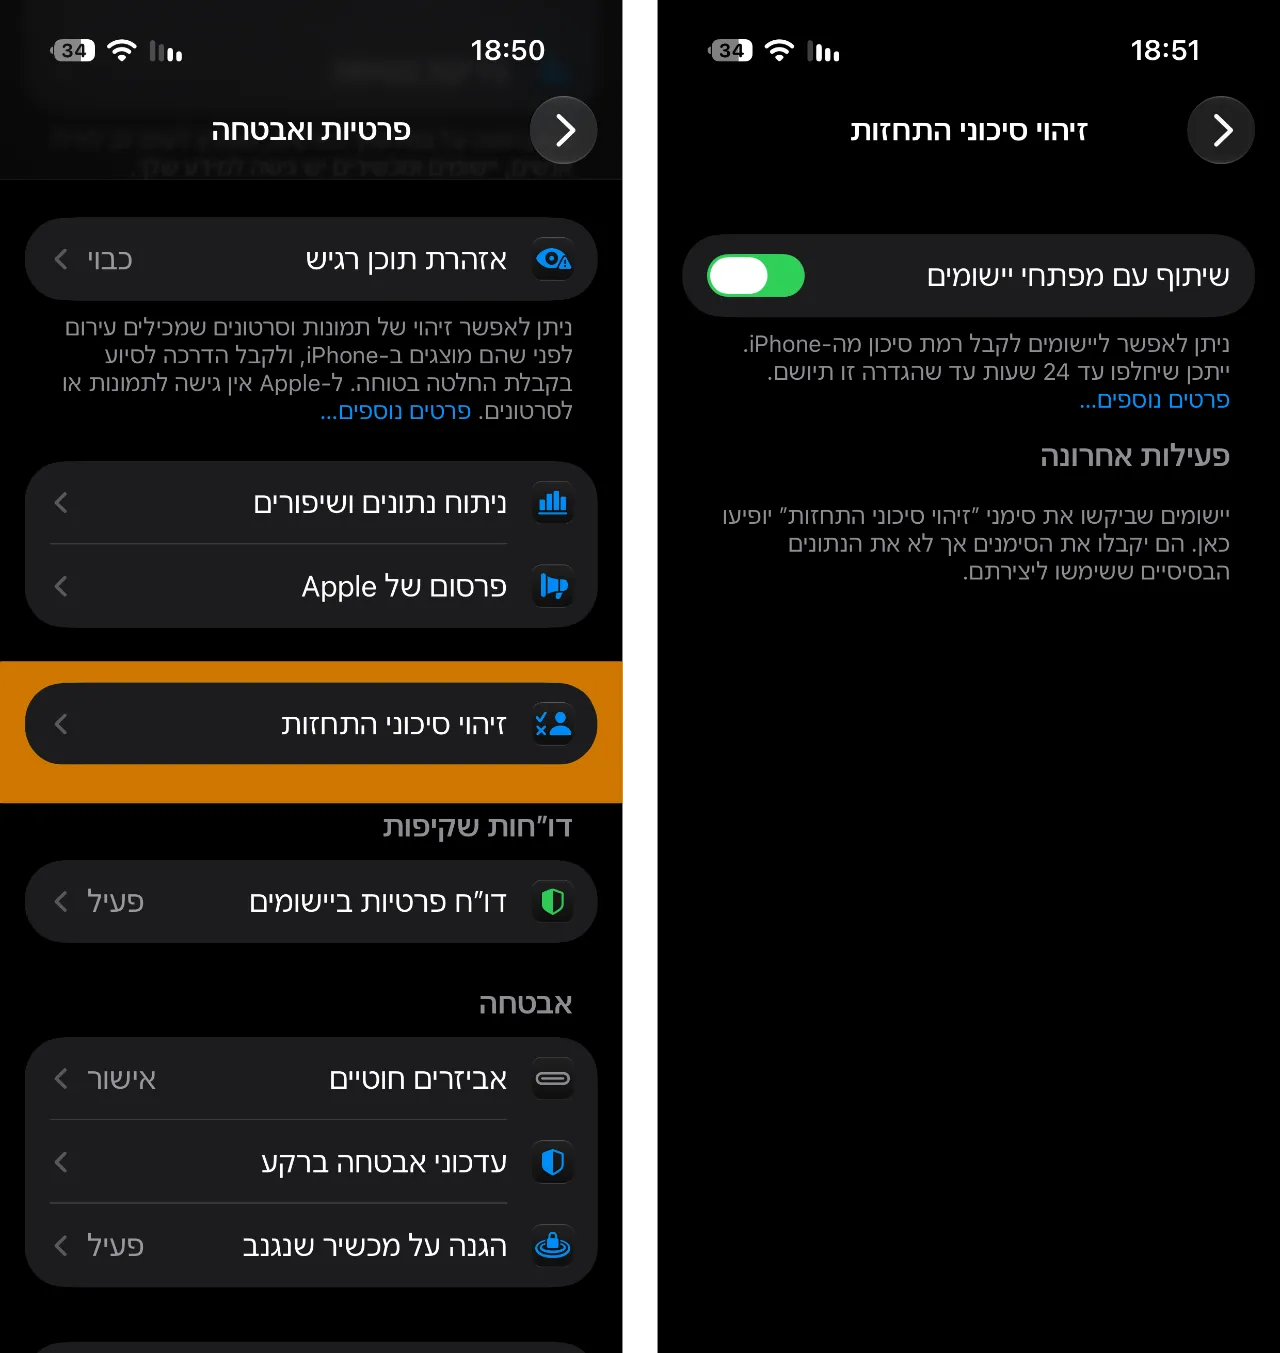
כדי להפעיל את הפיצ'ר ב-iOS 27 או ב-iPadOS 27:
- נכנסים להגדרות המכשיר (Settings).
- בוחרים בתפריט פרטיות ואבטחה (Privacy & Security).
- גוללים מטה ובוחרים באפשרות זיהוי סיכוני התחזות (Impersonation Risk Detection).
- מפעילים את המתג שיתוף עם מפתחי ישומים (Share with App Developers).
דרך ההגדרות ניתן לצפות גם בפעילות האחרונה (Recent Activity) כדי לבדוק אילו אפליקציות ביקשו הערכת סיכון ובאילו פעולות מדובר, וכן לבטל את הגישה עבור אפליקציות בודדות.
אפל מציינת כי שינוי ההגדרות, כולל השבתה עבור אפליקציה מסוימת או באופן כללי, עשוי להימשך עד 24 שעות כדי להיכנס לתוקף.
עיכוב זה נועד להגן על משתמשים במקרה שבו תוקף מנסה להורות להם לכבות את מנגנון ההגנה במהלך הונאה פעילה.

