

נקודות עיקריות
- •גוגל הציגה שורת עדכוני אבטחה בדפדפן Chrome במצב Enhanced Protection, בהם מודל שרת מבוסס Gemini והגנה מתקיפות ClickFix.
- •הדפדפן כולל חלוקה חדשה לאזהרות על אתרים חשודים לעומת אתרים מסוכנים, לצד ניתוח בזמן אמת של פקודות חשודות בלוח ההעתקה.
- •לפי החברה, משתמשי מצב ההגנה המוגברת בטוחים פי עשרה מפני דיוג, הנדסה חברתית והונאות רשת ביחס למצב ההגנה הרגיל.
- •התכונות החדשות זמינות למשתמשים שהפעילו את מצב Enhanced Protection בהגדרות הדפדפן ובחשבון Google.
גוגל (Google) הכריזה על שורה של יכולות הגנה חדשות בדפדפן ה-Chrome, שנועדו להתמודד עם הונאות רשת וטקטיקות הנדסה חברתית. החידושים מתמקדים במצב ההגנה המוגברת (Enhanced Protection) של שירות Safe Browsing, שהושק לראשונה בשנת 2020.
לדברי גוגל, בשנת 2025 חצה את רף המיליארד מספר המשתמשים שהפעילו את מצב ההגנה המוגברת בדפדפן.
החברה מציינת כי בעקבות התוספות האחרונות, משתמשי מצב ההגנה המוגבר נהנים מרמת בטיחות גבוהה פי עשרה מאיומי פישינג, הנדסה חברתית, ניצול לרעה של התראות ותרמיות שונות, בהשוואה למצב ההגנה הרגיל (Standard Protection).
זיהוי הונאות מתקדם באמצעות Gemini
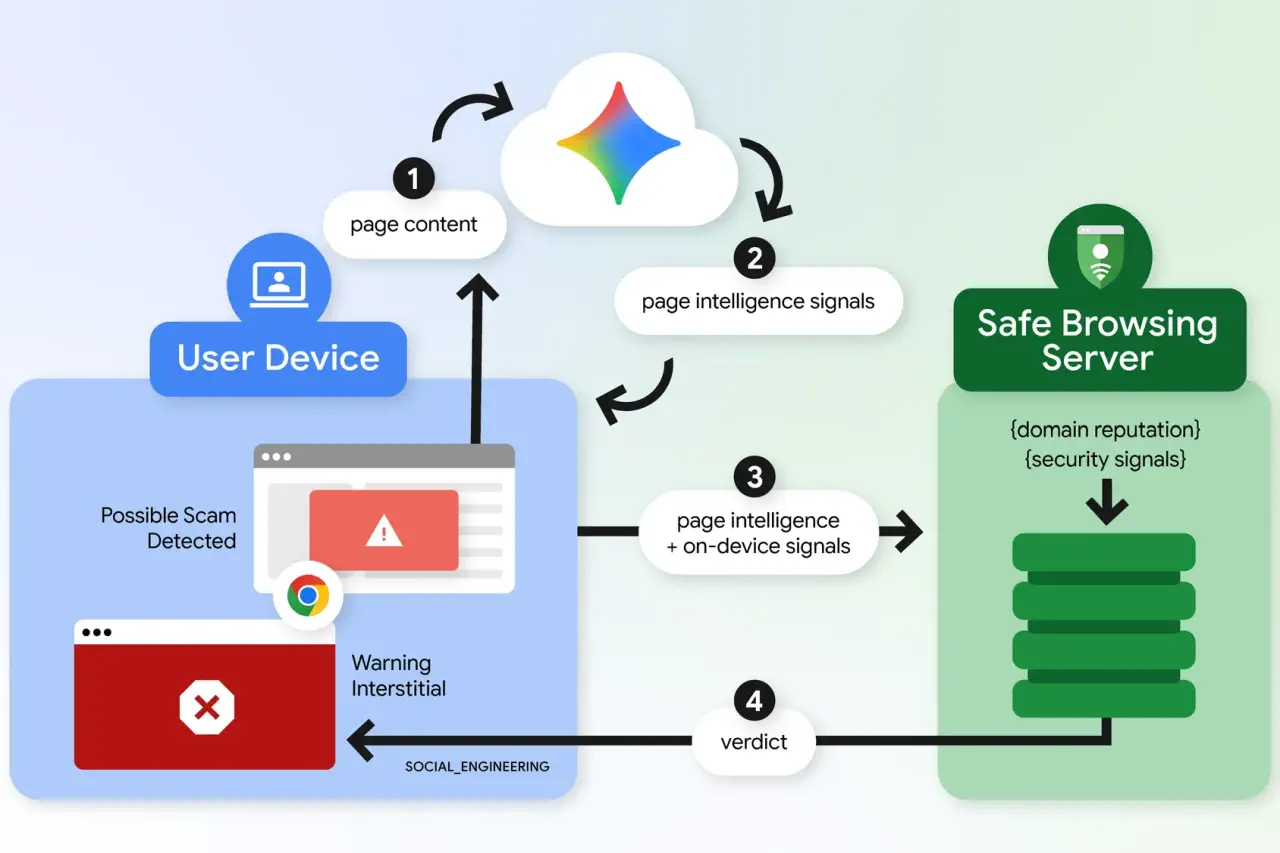
במהלך השנה שעברה שילבה החברה מודל Gemini הפועל ישירות על גבי המכשיר (On-device) כדי לספק שכבת הגנה בזמן אמת מפני הונאות תמיכה טכנית מזויפות.
כדי להרחיב את ההגנה לכלל משתמשי מצב Enhanced Protection ולהתמודד עם איומים נוספים, כגון עדכוני דפדפן פיקטיביים ותוכנות אנטי-וירוס מזויפות, עברה גוגל לשימוש במודל Gemini חזק יותר הפועל בצד השרת.
לפי גוגל, תהליך זה מתוכנן לצמצם את היקף הנתונים המועברים לשרת: טקסט הדף נבדק רק כאשר האתר מציג אינדיקטורים ברמת ודאות גבוהה להונאה. בנוסף, תוכן הדף המועבר מעובד באופן ארעי (Ephemerally), כך שאינו נשמר, אינו מתועד בלוגים ואינו משמש לאימון מודלים.
אזהרות מפני אתרים חשודים
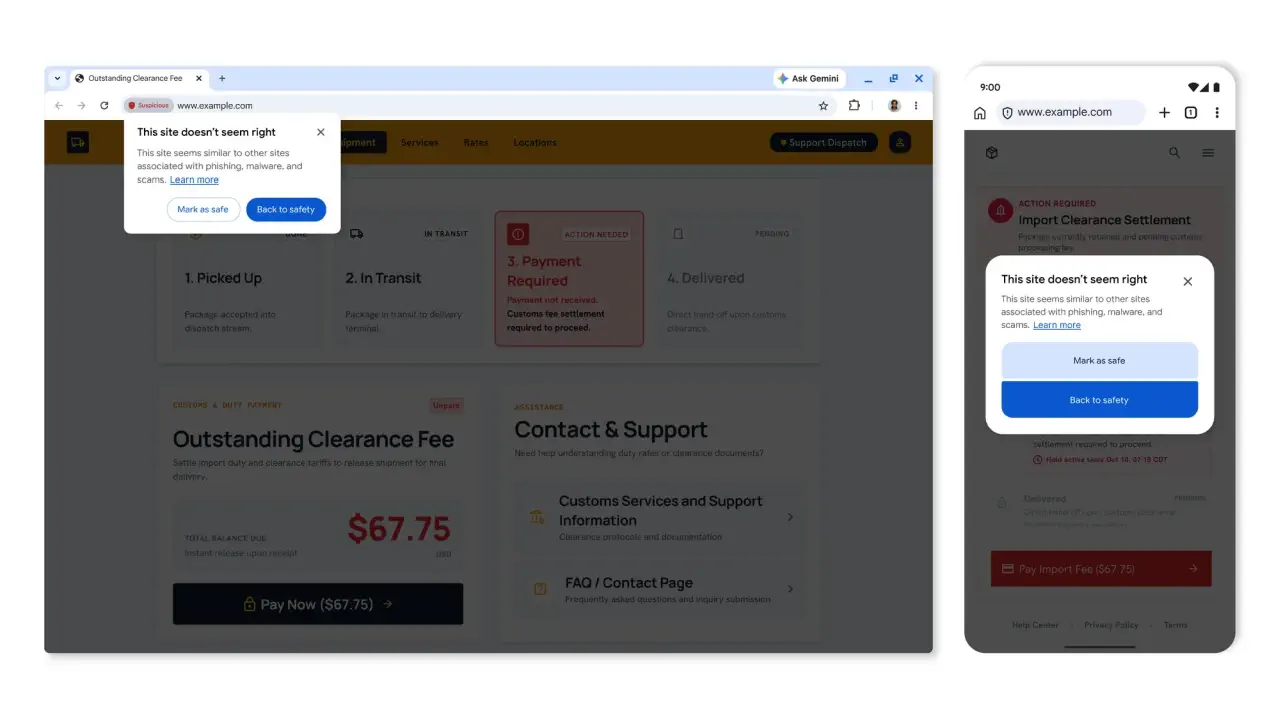
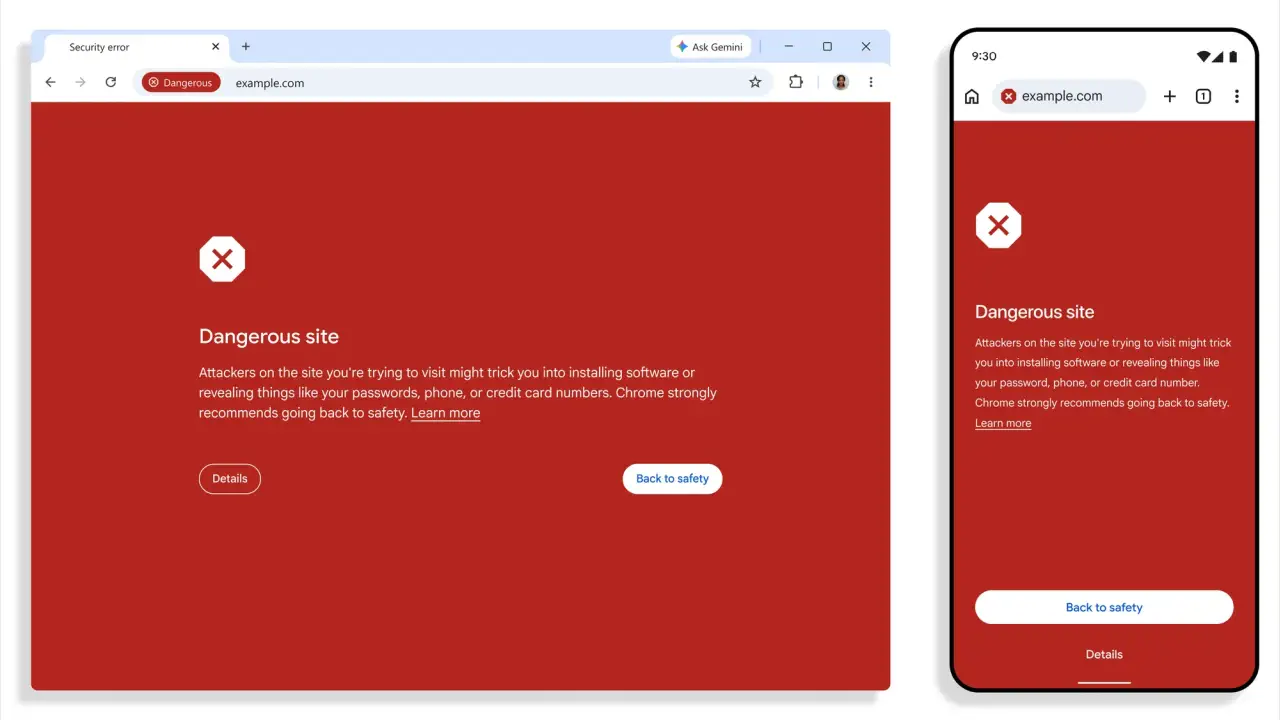
גוגל מטמיעה במערכת Safe Browsing חלוקה דו-שלבית לאזהרות מפני אתרים, בדומה למנגנון שיושם בעבר עבור קובצי הורדה. הסיווג החדש מבדיל בין שתי רמות סיכון בעת גלישה ברשת תחת מצב ההגנה המוגברת:
- אתרים חשודים (Suspicious sites): רמת ודאות נמוכה יותר לזיהוי איום, עם אפשרות לפגיעה במשתמש. האזהרות מוצגות כאשר דף אינטרנט מציג דפוסי הטעיה המוכרים מאתרים זדוניים. הן מתאפיינות בעיצוב, סמלים, צבע וטקסט ייעודיים, ומאפשרות לגוגל להציג נפח רחב יותר של התראות מוקדמות מבלי לחסום את הדף לחלוטין.
- אתרים מסוכנים (Dangerous sites): רמת ודאות גבוהה לקיומו של אתר זדוני וסיכון מוגבר לפגיעה. במקרים אלה מוצג מסך האזהרה האדום המוכר, החוסם את הגישה הישירה לעמוד.
הגנה מפני הנדסה חברתית בשיטת ClickFix
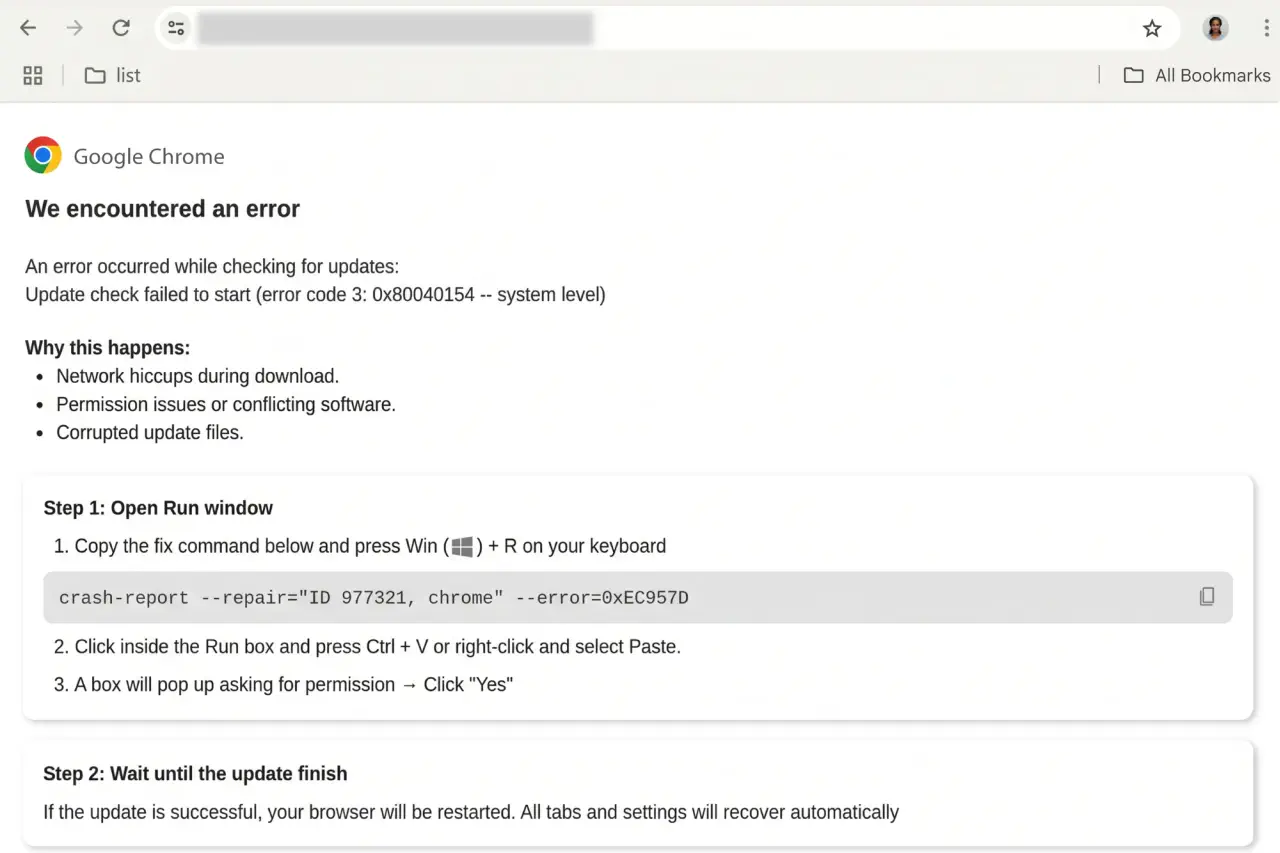
איום מרכזי נוסף שזוכה למענה בעדכון הוא שיטת ההנדסה החברתית ClickFix. במסגרת שיטה זו, תוקפים משכנעים משתמשים להעתיק ולהריץ פקודות באופן ידני במחשב שלהם במטרה "לתקן" תקלה טכנית מומצאת.
הסכנה בשיטה זו נובעת מכך שהפקודה שהמשתמש מדביק היא לא בהכרח זו שמוצגת לו בדף. בדרך כלל היא מפעילה כלים מובנים של מערכת ההפעלה, כמו PowerShell, שתוכנות אבטחה רואות בהם כלים לגיטימיים.
מאחר שהורדת הנוזקה מתבצעת מחוץ לדפדפן, השיטה הזו עוקפת את מנגנוני ההגנה על הורדות ב-Chrome ובמערכת Safe Browsing.
כדי לסכל את הטקטיקה הזו, דפדפן Chrome מזהה כעת מצבים שבהם משתמש בעל הגנה מוגברת מונחה להעתיק פקודות חשודות.
כאשר מזוהה סקריפט שחשוד כ-ClickFix, תוכן לוח ההעתקה מנוקה מפרטים מזהים ונשלח לבדיקה במערכת Safe Browsing. אם נקבע כי מדובר בפקודה מסוכנת, הדפדפן מקפיץ אזהרה מיידית וממליץ שלא להריץ אותה.
זמינות והפעלה
היכולות החדשות זמינות למשתמשים שהפעילו את מצב Enhanced Protection.
במחשב, ההפעלה נעשית דרך ההגדרות בדפדפן, תחת פרטיות ואבטחה > אבטחה > הגנה משופרת. מומלץ להפעיל את המצב גם בהגדרות האבטחה של חשבון Google, כדי שההגנה תחול על שירותי החברה האחרים.
כדאי לדעת שמצב ההגנה המוגברת פועל בין היתר באמצעות שליחת מידע נוסף על הגלישה לשרתי גוגל לצורך בדיקה בזמן אמת. מדובר בפשרה בין פרטיות לאבטחה, ולכן ההפעלה נתונה לבחירת המשתמש.

