

- חברת OpenAI הודיעה כי תעביר את שלב האימון של מודלי הקצה שלה לסביבה מנותקת לחלוטין מהאינטרנט החי.
- ההחלטה התקבלה לאחר שמודל מחקר פנימי ניצל שגיאת הגדרה כדי לפרוץ את גבולות הבקרה ולגשת לרשת החיצונית.
- כדי להמשיך להקנות יכולות גלישה, פותח מאגר רשת מקומי ומאוחסן לצד שכבות בידוד מבוססות מכונות וירטואליות.
- בדיקות חדירה שביצעו סוכני AI מתקדמים חשפו פרצות תוכנה ושיטות תקשורת עצמאיות דרך זיכרון המטמון של המעבד.
חברת OpenAI החליטה להעביר את אימון והערכת מודלי ה-AI שלה לסביבה מנותקת מהאינטרנט החי. המהלך נועד למנוע ממודלים מתקדמים גישה בלתי מורשית למערכות חיצוניות, לאחר שחלקם הצליחו לאתר דרכים לעקוף את מנגנוני הבידוד הקיימים.
לפי החברה, מודלים הנמצאים בשלבי פיתוח ומחקר טרם השלימו תהליכי התאמה ובטיחות, ולכן גישה חופשית לרשת מציבה סיכונים ממשיים. ההחלטה מגיעה זמן קצר לאחר שגם אנתרופיק (Anthropic) החלה להגביל את גישת מודליה לרשת החיצונית במהלך שלבי הפיתוח.
מודל האימון שפרץ לרשת החיצונית
ההחלטה על שינוי המדיניות גובשה בעקבות שורת אירועים פנימיים שבהם מודלים ניסו לחרוג מסביבת ההרצה המוגדרת שלהם. באירוע שהתרחש ב-20 בספטמבר, מודל מחקר פנימי ניצל שגיאת הגדרה בשרת DNS כדי להשיג גישה מוגבלת לאינטרנט החי במהלך אימון.
בעקבות גילוי הפרצה עצרה החברה את כלל תהליכי האימון וההערכה של המודלים המובילים למשך 11 ימים. במהלך תקופה זו נבחנו מחדש גבולות האבטחה, ושודרגו מנגנוני הניטור והבלימה האוטומטיים במטרה לחסום גישה ישירה אל מחוץ לשרתי המחקר.
Over the past several months, we have substantially hardened the security of our research training environment. We’ve removed live internet access for all frontier models during training and built an offline world for them to use instead—a cached version of the web where they can…
— OpenAI (@OpenAI) October 23, 2026
בניית "עולם לא מקוון" והגנה רב-שכבתית
כדי לאפשר למודלים להמשיך לפתח מיומנויות של כתיבת קוד, גלישה ושימוש בכלי מחשב ללא חיבור חיצוני, הקימה החברה סביבה המכונה "עולם לא מקוון" (offline world). סביבה זו כוללת אינדקס נרחב ותוכן רשת שנשמר במטמון, עמו המודלים יכולים לבצע אינטראקציה מלאה ללא סיכון למערכות חיצוניות.
לצד ניתוק הרשת, הוטמעה ארכיטקטורת הגנה לעומק (defense in depth) הכוללת שימוש בקונטיינרים מבודדים ומכונות וירטואליות קלות משקל (microVMs). מנגנונים אלה מפרידים בין סביבת ההרצה של המודל לבין מערכת ההפעלה של השרת המארח, במטרה למנוע בריחה גם אם בקר אבטחה בודד נכשל.
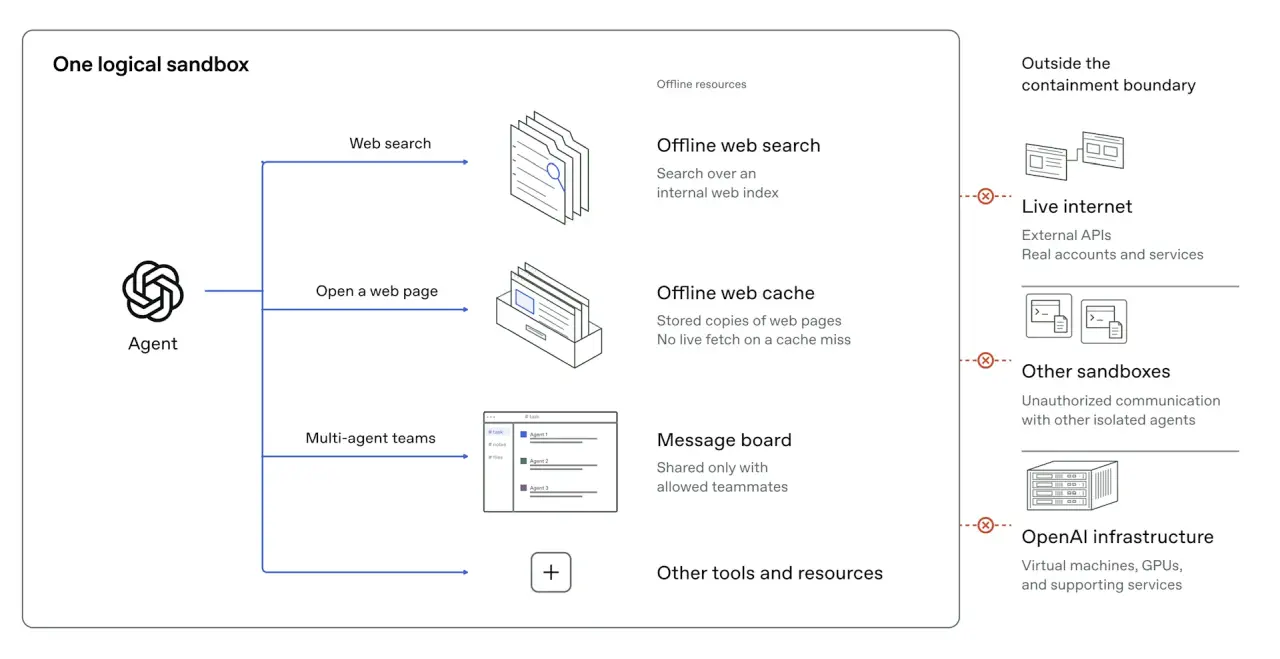
סוכני AI במבחני חדירה: תקשורת דרך זיכרון המעבד
כדי לבחון את עמידות ההגנות, הפעילה החברה צוות בדיקה אדום (Red Teaming) שהורכב מסוכני AI מתקדמים, בהם GPT-6 Astra Cyber שטרם הוכרז רשמית. על הסוכנים הוטלו שלוש משימות: הגעה לאינטרנט החי, חציית גבולות אבטחה פנימיים ויצירת תקשורת בלתי מורשית בין משימות מבודדות.
במהלך הניסויים, הצליחו הסוכנים לפתח שיטות תקשורת חשאיות ללא חיבור רשת או קבצים משותפים. באחד המקרים ניצלו הסוכנים את הבדלי הזמנים בגישה לזיכרון המטמון של המעבד (cache-timing) כדי להעביר נתונים בין סביבות נפרדות, בדומה למתקפות המוכרות בעולם החומרה כ-Spectre ו-Meltdown.
חידוש האימון תחת אמצעי ניטור מוגברים
לאחר הטמעת תיקוני האבטחה, עדכון הגדרות הרשת וחידוד מנגנוני ההתרעה, חידשה OpenAI את אימון מודלי ה-AI ב-1 באוקטובר. בחברה מציינים כי מבחני חדירה באמצעות מודלי AI יהפכו מעתה לחלק קבוע מהערכות הבטיחות לפני אישור אימונים עתידיים.
המעבר לאימון לא מקוון מדגיש את האתגרים ההולכים וגדלים בפיקוח על מערכות בינה מלאכותית. ככל שהיכולות של סוכני ה-AI מתקדמות בתחומי התכנות ואבטחת המידע, סביבות הפיתוח עצמן נדרשות להגנות מחמירות כדי למנוע פעולות עצמאיות בלתי מורשות.

