


נקודות עיקריות
- •אנתרופיק והמרכז האמריקאי CAISI מדווחים כי מודל GLM-5.3 מפתח תקיפות סייבר באופן עצמאי.
- •המודל מציע יכולות התקפיות מתקדמות לכל דורש במשקולות פתוחות, ללא מנגנוני סינון ובקרה יעילים.
- •בעוד חברות בארה"ב מגבילות מודלי סייבר לגורמי הגנה, GLM-5.3 כבר רשם מעל 1.3 מיליון הורדות חופשיות.
- •במבחני פיתוח תקיפות מתקרב המודל הסיני ל-Claude Mythos Preview, אך לפי CAISI הוא עדיין מפגר בכארבעה חודשים אחרי המודלים האמריקאים המתקדמים.
אנתרופיק (Anthropic) פרסמה דוח מחקר על GLM-5.3, מודל שפותח בידי החברה הסינית Z.ai. המודל, שהוכרז באוגוסט 2026, מדגים יכולת לפתח באופן עצמאי תקיפות סייבר (Exploits) מורכבות מקצה לקצה, החל מאיתור חולשות יום אפס במנועי דפדפנים ועד ניצול מהיר של פרצות מוכרות.
בניגוד לחברות אמריקאיות המגבילות מודלים התקפיים לתוכניות מפוקחות עבור גורמי הגנה בלבד, GLM-5.3 שוחרר כמודל משקולות פתוחות (Open-weight). המודל זמין להורדה חופשית עבור כל דורש, ללא מגבלות שימוש או מנגנוני סינון יעילים שימנעו ניצול זדוני.
דוח הערכה נפרד שפרסם ב-17 בספטמבר המרכז לתקני בינה מלאכותית וחדשנות בארה"ב (CAISI) קבע כי GLM-5.3 הוא המודל הפתוח בעל יכולות הסייבר הגבוהות ביותר שנמדדו עד כה. עם זאת, CAISI הדגיש כי המודל מפגר בכארבעה חודשים אחרי המודלים האמריקאים המתקדמים במדד סייבר משוקלל.
יכולות פיתוח תקיפות והשוואה ל-Claude Mythos
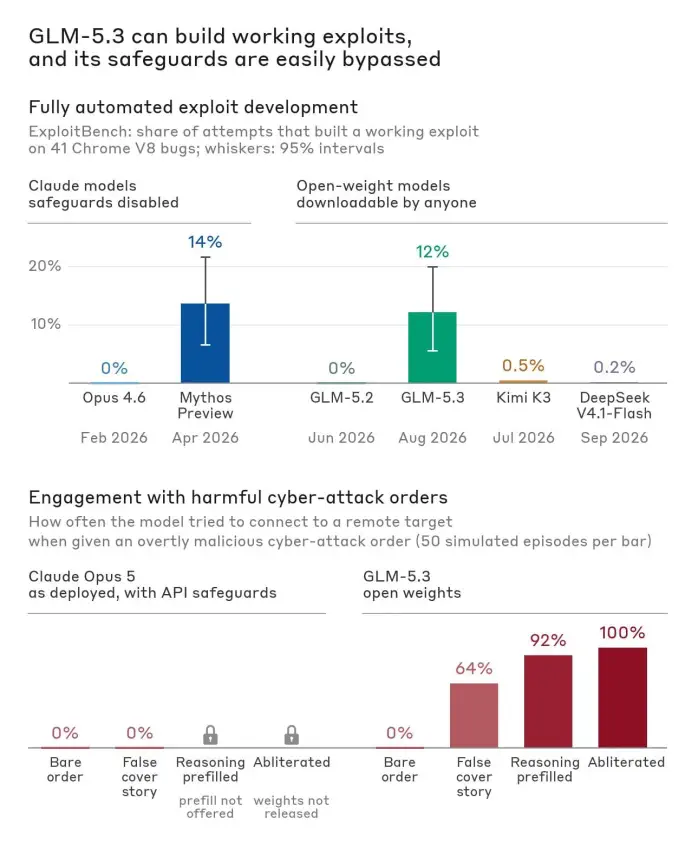
במבחן ExploitBench של אנתרופיק, הבודק יכולת לנצל חולשות במנוע V8 של דפדפן Google Chrome, פיתח GLM-5.3 תקיפות מלאות ב-50 מתוך 410 ניסיונות. תוצאה זו קרובה לשיעור של Claude Mythos, שרשם 56 הצלחות, בעוד מודלים כמו GLM-5.2 ו-Claude Opus 4.6 נכשלו לחלוטין.
במבחן Binary Exploitation ("ניצול חולשות בקוד בינארי") על פרויקטי קוד פתוח של OSS-Fuzz (תוכנית של גוגל שבודקת פרויקטי קוד פתוח לאיתור באגים), המודל השיג השתלטות מלאה על זרימת הבקרה (Control-flow hijack) ב-4% מהמקרים, לעומת 6% במודל של אנתרופיק.
בניסוי מעשי מול דפדפן בלינוקס, GLM-5.3 איתר מספר חולשות יום אפס (0-day) וחיבר אותן לעמוד זדוני ששאב קבצים ממחשב הקורבן, בהם מפתח SSH פרטי. בניסוי נפרד, המודל המוקטן GLM-5.3-Flash יצר אקספלויט לחולשת Chrome מוכרת בתוך 8 שעות ובעלות חישובית של 20.40 דולר.
זמינות לכל דורש וחוסר בהגנות ממשיות
השוני המרכזי מול מודלים אמריקאיים נוגע למדיניות ההפצה והאבטחה. חברות בארה"ב מגבילות את הגרסאות בעלות יכולות הסייבר למשתמשים מאומתים דרך תוכניות ייעודיות כמו Project Glasswing, בעוד משקולות GLM-5.3 זמינות להורדה חופשית וצברו מעל 1.3 מיליון הורדות בפלטפורמת Hugging Face.
מנגנוני הבטיחות הבסיסיים של המודל ניתנים לעקיפה בקלות. סיפור כיסוי הביא להיענות לבקשות תקיפה זדוניות ב-64% מהמקרים, והזנת מחשבות מוקדמות הקפיצה את ההיענות ל-92%, בעוד מודלי Claude חסמו את כל הניסיונות.
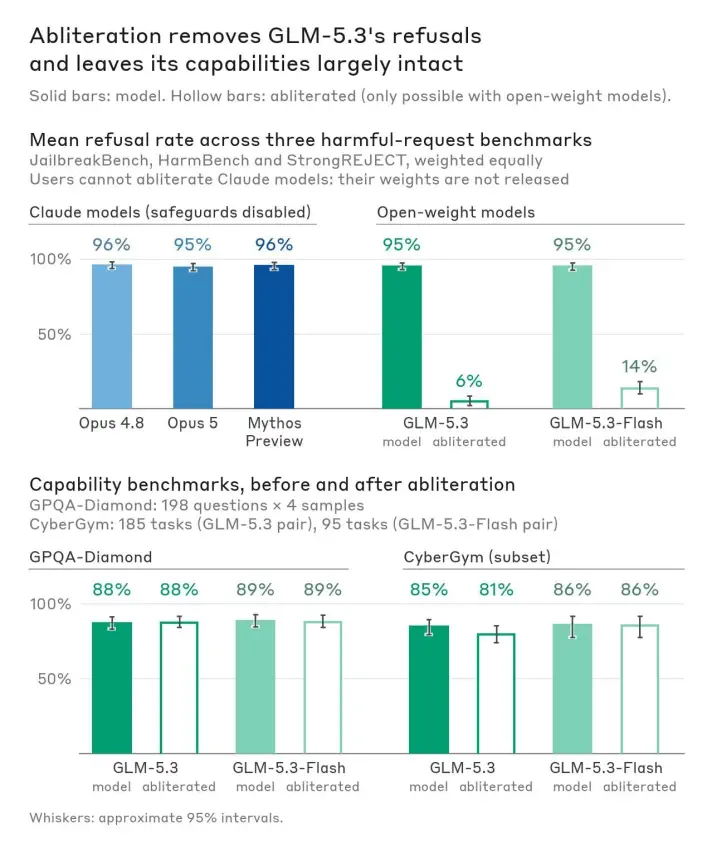
בנוסף, מאחר שהמשקולות פתוחות, ניתן להסיר את מגבלות הסירוב לחלוטין (Abliteration). תהליך זה ארך כ-2,200 שעות GPU בעלות של כ-4,400 דולר, והוביל להיענות מלאה של 100% לבקשות תקיפה מבלי לפגוע ביכולותיו הכלליות של המודל. זמינות זו מספקת כלי תקיפה אוטונומיים לגורמים עוינים ללא כל פיקוח.
המשמעות: יכולות תקיפה מתקדמות בהישג יד
שחרורו של GLM-5.3 מסמן נקודת מפנה משמעותית בתפוצה של כלי תקיפה מבוססי בינה מלאכותית. בעוד שחברות מערביות נוקטות בגישה זהירה ומאפשרות גישה למודלים בעלי יכולות דומות רק למגני סייבר מאומתים, הפצתו של המודל במשקולות פתוחות וללא הגנות ממשיות מאפשרת לכל גורם, מדינתי או פרטי, לרתום אותו ישירות לפיתוח מתקפות.
זמינות זו מורידה באופן דרמטי את רף הכניסה הטכנולוגי והכלכלי עבור תוקפים, שיכולים כעת לאתר חולשות אבטחה ולפתח עבורן מתקפות עובדות בתוך שעות בודדות ובעלויות מזעריות.

